ITSM 运维管理平台: 资产、工单与网络流量一个控制台
一套自托管 IT 运维平台,取代了 IT 部门的表格、日志查看器和散落的管理后台:管理近千台设备,网络日志与 NetFlow 汇入 ClickHouse 做统计式异常告警,ITIL 工单直接在企业 IM 里流转。累计发布 127 个版本、207 项自动化测试保驾。
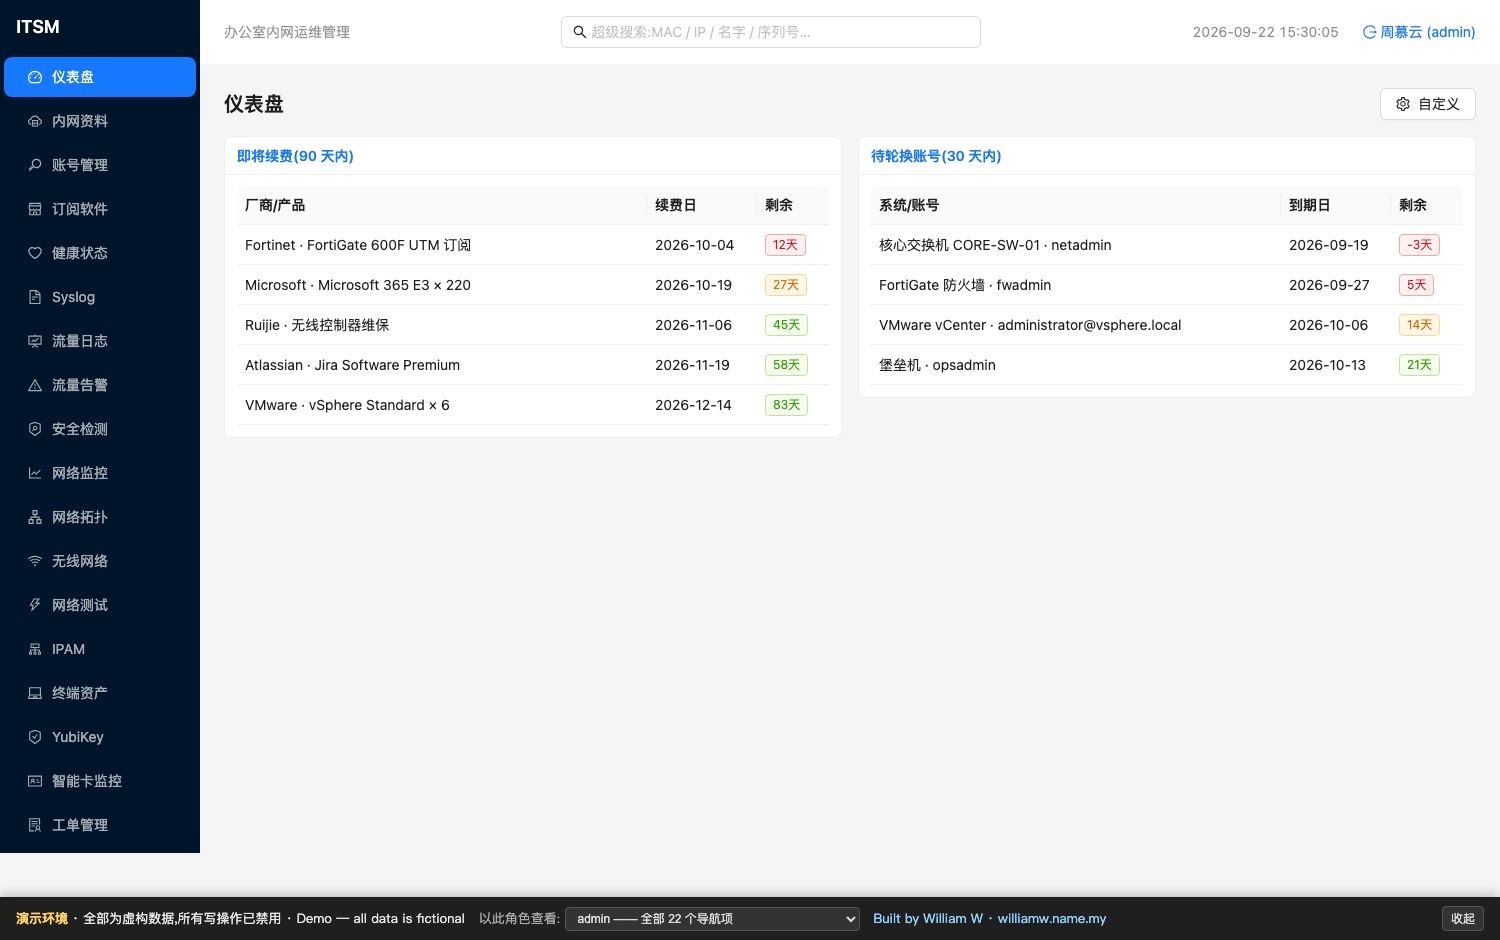
账号轮换
剩余 5 天
- 系统
- FortiGate 防火墙
- 账号
- fwadmin
待轮换示例数据
客户面对的问题
IT 团队靠拼凑的工具管理办公网络:资产记在表格里、密码放在共享文档、防火墙日志只能上设备看、流量没有可见性、报修靠聊天消息经常石沉大海。没有任何工具能把一个 IP 关联到设备、再关联到使用人。
交付了什么
- 资产台账、加密凭据保险箱(AES-256-GCM)与软件订阅管理集中一处
- Syslog、SNMP 与 NetFlow 采集器汇入 ClickHouse,对 deny 尖峰、端口扫描与横向移动做统计式异常告警
- 终端归属引擎:任意 IP 或 MAC 都能定位到实体设备与使用人,MAC 随机化也不例外
- ITIL 工单带合法状态机,直接在企业 IM 里发起和流转
- 实时网络拓扑、IPAM 与无线监控,覆盖交换机、AP 与防火墙
- 零停机滚动部署;平台生命周期内累计 127 个发布版本、207 项自动化测试
技术栈
- React
- TypeScript
- FastAPI
- ClickHouse
- PostgreSQL
- Docker
带来的改变
- 「这个 IP 是谁的设备?」从半天侦探工作变成一次搜索
- 有安全含义的流量模式主动变成告警,而不是事后才发现
- 报修不再消失在聊天记录里,每个请求都有编号、负责人和状态
- 密码从共享文档搬进了加密、按角色授权、带审计日志的保险箱
常见问题
这是 SaaS 吗?我们的网络数据放在哪里?
不是,它自托管在你自己的服务器上(Docker Compose 部署)。日志、凭据和资产数据从不离开你的基础设施,对网络安全数据来说这通常是硬性要求。
我们的交换机和防火墙品牌很杂,能兼容吗?
采集器走的是标准协议(syslog、SNMP、NetFlow v9),几乎所有网络设备品牌都支持;特定品牌的 API 深度对接(已交付版本对接了主流防火墙与无线控制器)按需追加。
能只先上工单或只先上监控吗?
可以。这套平台本来就是 127 个版本逐模块长出来的。新部署也按同样方式:先上最痛的模块,其余按里程碑分期加。